Renfe detectó un acceso no autorizado a sistemas de venta de billetes. Pueden verse afectados DNI, NIE y datos de viajes.
Renfe Viajeros ha publicado un aviso en el que explica que un tercero accedió sin autorización a determinados sistemas corporativos. Según sus investigaciones hasta ahora, el acceso se habría producido el 24 de septiembre de 2026 y afectó a sistemas relacionados con la venta de billetes.
Entre los datos que podrían estar comprometidos figuran los de identificación y contacto, y la información sobre billetes comprados y viajes realizados. También podrían incluirse números de DNI, NIE u otros documentos equivalentes y contraseñas, que según Renfe están protegidas con técnicas criptográficas que impiden leerlas directamente. La compañía indica que no tiene constancia de un uso fraudulento de los datos, pero que la investigación sigue abierta y aún no se conoce el alcance completo.
Renfe recomienda desconfiar de correos, SMS o llamadas inesperados que digan venir de Renfe, sobre todo si mencionan viajes hechos, reservas, incidencias o supuestas compensaciones. No des contraseñas, códigos de verificación ni datos bancarios. Si tienes cuenta de usuario, cambia la contraseña cuanto antes, y hazlo también en otros servicios donde uses la misma.
Según la propia Renfe, ya se activaron los protocolos de respuesta y se avisó a las autoridades de ciberseguridad, al CNPIC, a la Guardia Civil y a la AEPD.
Si viajas en tren por España, conviene verificar por canales oficiales cualquier mensaje sobre billetes o devoluciones antes de responder.
Fuente: Renfe · Leer la noticia original
Resumen elaborado por VIAJES FH a partir de información publicada; prevalecen la fuente original y la información oficial.
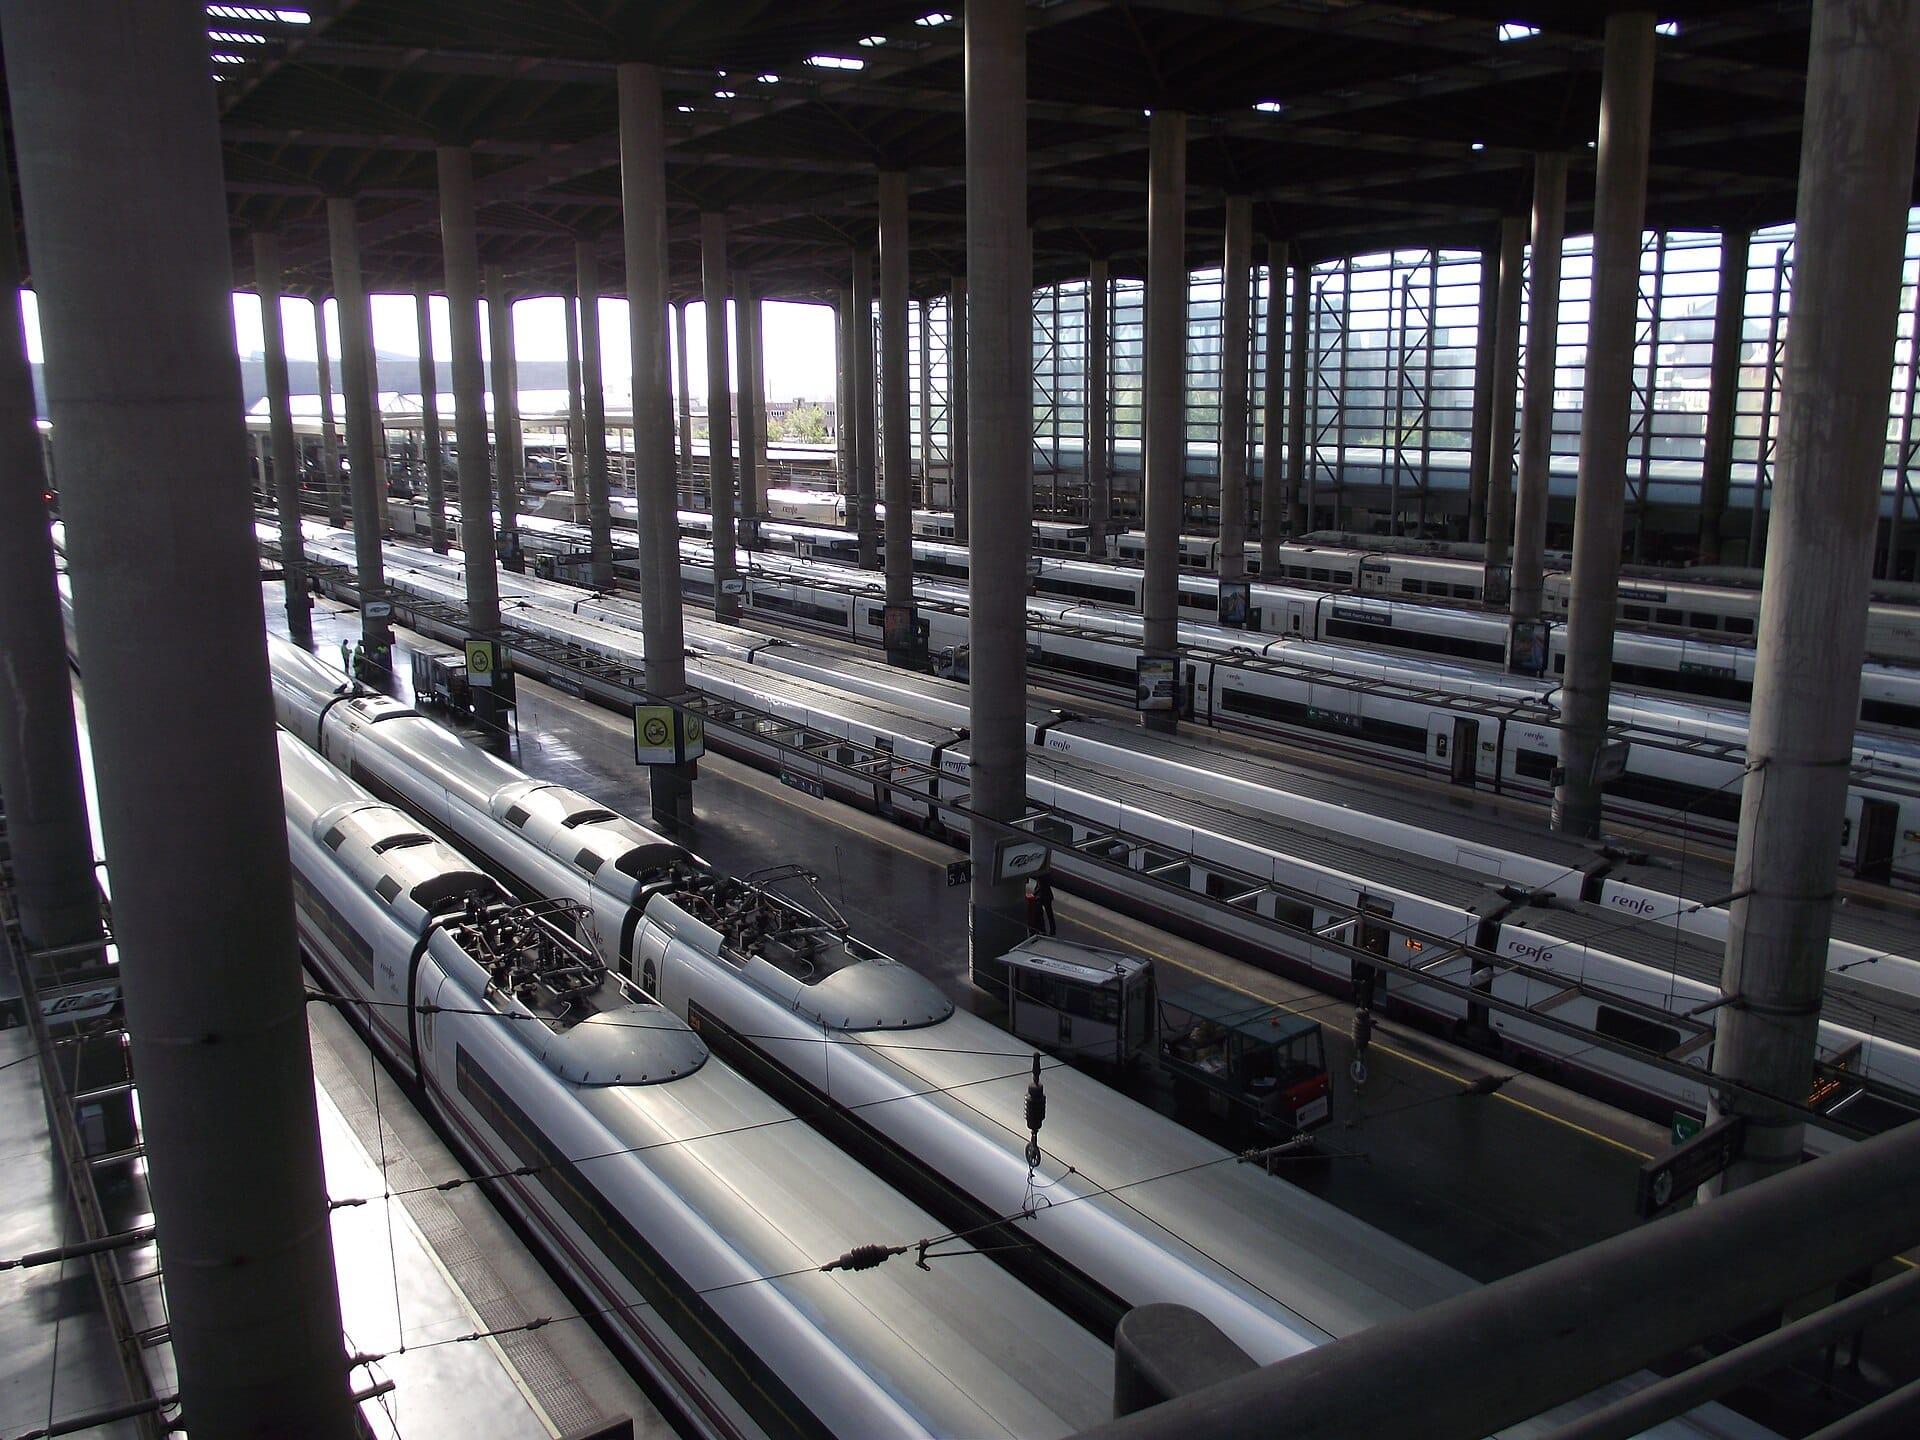
Foto: Smiley.toerist, CC BY-SA 3.0, Wikimedia Commons